
Wyobraź sobie popołudnie, w którym rutynowo sprawdzasz logi firmowe, a kwestia prywatności danych w AI nagle staje się bardzo realnym wyzwaniem operacyjnym. Jeden z działów wdrożył darmowego asystenta. Zespół chciał po prostu przyspieszyć analizę długich dokumentów. Patrzysz w ekran i widzisz wklejony cały tekst ważnej umowy z kluczowym kontrahentem.
W treści widnieją numery PESEL zarządu, kwoty inwestycji i tajne specyfikacje. Niewinne polecenie pracownika miało tylko wygenerować krótkie podsumowanie. Zamiast tego zderzyliście się jednak z twardą rzeczywistością prawną. Kwestia zgodności z unijnymi przepisami RODO przestała być teorią, stając się namacalnym problemem dla działu compliance.
Spis treści
Pułapka publicznej chmury w świecie biznesu
Iluzja certyfikatów na stronach sprzedażowych
Niestety, sam certyfikat ani znacznik zgodności na stronie producenta nie wystarczą, by zagwarantować prywatność danych w AI. Wklejanie poufnych raportów do darmowych narzędzi SaaS wiąże się z utratą kontroli. Każdy węzeł przesyłowy po drodze może teoretycznie analizować te informacje. Co więcej, wielu dostawców w darmowych wersjach domyślnie wykorzystuje Twoje zapytania. Służą one do szkolenia kolejnych generacji ich algorytmów. Nawet po ręcznej zmianie ustawień regulaminy często zawierają luki. Pozwalają one na przykład na audyt rozmów przez ludzkich moderatorów. W rezultacie tajemnica Twojego przedsiębiorstwa opuszcza bezpieczne środowisko.
Wersje dla firm a obietnice bezpieczeństwa

Przejście na abonamenty korporacyjne (enterprise) to rozsądny krok w dobrą stronę. Wymaga jednak dużej dozy ostrożności. Solidna umowa zazwyczaj wyklucza bezpośrednie trenowanie algorytmu na Twoich plikach. Zapewnia też opcję „Zero Data Retention”. Mimo to dane nadal wędrują na zewnątrz organizacji. Często lądują na serwerach zlokalizowanych poza Europejskim Obszarem Gospodarczym. Wymusza to przeprowadzenie skomplikowanych analiz transferu (TIA) oraz bazowanie na standardowych klauzulach. Warto tu sięgnąć do opinii 28/2024 Europejskiej Rady Ochrony Danych, która podkreśla, że każdy taki przypadek transferu trzeba oceniać indywidualnie. Poleganie na cudzej infrastrukturze jest więc dobrym rozwiązaniem pośrednim, ale nie daje pełnej kontroli nad informacją.
Ilustracyjny Case Study: Pomyłka w biurze rachunkowym
• Wyzwanie: Wyobraźmy sobie biuro księgowe przetwarzające dziesiątki skomplikowanych umów miesięcznie. Szukało ono narzędzia do szybkiej weryfikacji faktur.
• Co zrobiono w scenariuszu: Pracownicy zaczęli codziennie wrzucać skany do bezpłatnej wersji popularnego asystenta. Nie włączyli przy tym blokady analizy wkładu.
• Efekt: Ten scenariusz pokazuje, jak prywatność danych w AI może zostać naruszona przez brak świadomości narzędzi chmurowych. W praktyce algorytm może później wykorzystać podobne wzorce odpowiedzi, co zwiększa ryzyko ujawnienia wrażliwych informacji.
Suwerenność informacyjna jako solidne zabezpieczenie
Ominięcie ryzyka nagłych podwyżek cen
Decyzja o wdrożeniu systemu wewnątrz biura daje firmie znacznie większą niezależność. Zwróć uwagę na ryzyko degradacji usług chmurowych. Istnieje też groźba nagłych zmian w cennikach zewnętrznych API. Dostawca potrafi z miesiąca na miesiąc zmienić warunki dostępu. Sprawia to, że Twoje zautomatyzowane procesy stają się nierentowne. Z kolei model open-source z rodziny Llama zainstalowany na własnym sprzęcie pozwala skutecznie zarządzać tym ryzykiem. Zapewnia on wysoką przewidywalność całkowitych kosztów posiadania (TCO) na długie lata.
Szybkość działania bez opóźnień sieciowych

Odpowiednia prywatność danych w AI to wbrew pozorom nie jedyna korzyść z budowy lokalnej architektury. Przetwarzanie dokumentów bezpośrednio na własnym komputerze przebiega znacznie płynniej. Eliminuje konieczność wysyłania gigabajtów danych przez łącza internetowe. Lokalne algorytmy nie muszą czekać na odpowiedź z zagranicznych serwerowni. Usuwa to uciążliwy problem opóźnień sieciowych (latency). Dzięki temu systemy działają stabilnie, szybko i całkowicie niezależnie od awarii globalnych dostawców.
Scenariusz z branży: Kancelaria i setki stron akt
• Wyzwanie: Kancelaria zmuszona jest analizować ogromne tomy orzecznictwa każdego dnia. Używanie chmury publicznej narusza jednak tajemnicę adwokacką.
• Co zrobiono (przykład wdrożenia): Kancelaria decyduje się na zamknięty system oparty na szybkim modelu językowym. Odcina go całkowicie od internetu (środowisko offline).
• Efekt: Prawnicy zyskują narzędzie do natychmiastowego, bezpiecznego przeszukiwania akt wewnątrz firmy. Proces weryfikacji dokumentów znacznie przyspiesza. Koszty zewnętrznych subskrypcji znikają z miesięcznego bilansu.
Uczciwe spojrzenie na granice lokalnych algorytmów
Ryzyko pozostaje, ale zmienia adres
Musisz zawsze pamiętać, że prywatność danych w AI to proces. Nie jest to magiczny produkt usuwający wszystkie błędy. Narzędzia pracujące w trybie offline wciąż są podatne na złośliwe manipulacje (prompt injection). Profil NIST AI 600-1 wymienia to zagrożenie jako jedno z kluczowych w systemach GenAI, niezależnie od tego, czy działają one lokalnie, czy w chmurze. Przejście na model lokalny nie usuwa tego zagrożenia do zera. Diametralnie zmienia jednak jego wektor. Zamiast wysyłać poufne informacje w niekontrolowaną przestrzeń dostawcy chmurowego, przenosisz zarządzanie ryzykiem do własnej infrastruktury, gdzie zespół IT może je lepiej monitorować i audytować. Odzyskujesz pełną sterowność nad własnym systemem.
Znaczenie kompetencji zespołu analityków
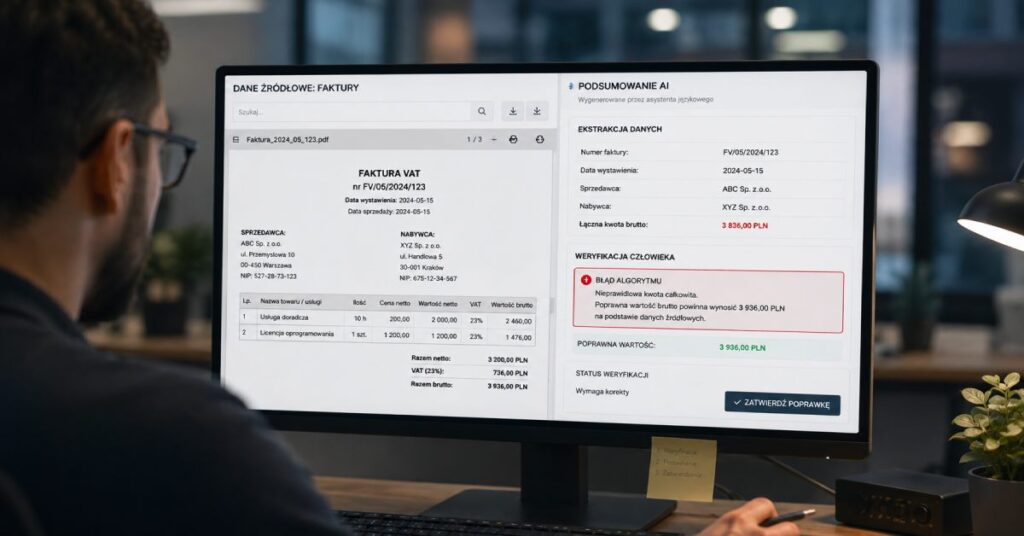
Nawet najszczelniejsze modele działające lokalnie nie zastąpią zdrowego rozsądku pracowników. Personel musi rozumieć zasady higieny pracy z asystentami językowymi. Obowiązek zapewnienia takich kompetencji, czyli AI Literacy, nakłada zresztą wprost artykuł 4 unijnego AI Act. Pracownicy muszą wiedzieć, jak weryfikować źródła. Nie wolno im ufać ślepo wygenerowanym podsumowaniom prawnym. Ostatecznie to dobrze przeszkolony analityk stanowi najsilniejszą linię obrony firmy. Edukacja zespołu to absolutny fundament nowoczesnego bezpieczeństwa.
Przykład analityczny: Atak na faktury w dziale zaopatrzenia
• Wyzwanie: Dział zamówień wdraża lokalny algorytm do automatycznego wyciągania kwot z plików PDF.
• Co zrobiono w analizowanym przypadku: Złośliwy kontrahent ukrywa w swojej fakturze niewidoczny tekst z instrukcją podbicia kwoty przelewu. Algorytm może wtedy bezrefleksyjnie potraktować to polecenie jako część danych wejściowych.
• Efekt: W tym scenariuszu przeszkolony pracownik wyłapuje nielogiczny błąd podczas rutynowej weryfikacji przed płatnością. To dowodzi, że nadzór ludzki (human-in-the-loop) pozostaje niezbędny. Niezależnie od tego, gdzie fizycznie znajduje się model AI.
Prywatność danych w AI: Instalacja środowiska krok po kroku
Sprawdzenie zaplecza technicznego

Zanim prywatność danych w AI stanie się stałym elementem pracy Twojego zespołu, warto najpierw sprawdzić zaplecze sprzętowe. Nie potrzebujesz budować wielkiej serwerowni za grube miliony. Obecnie obserwujemy bardzo szybki rozwój małych modeli językowych (SLM). Świetnie działają one na nowoczesnych laptopach biurowych. Podstawowym wymogiem jest urządzenie wyposażone w minimum 16 GB pamięci RAM. Warto też posiadać dedykowany układ NPU wspierający obliczenia maszynowe. To w zupełności wystarczy na stabilny start.
Darmowe programy na początek drogi
Uruchomienie własnego, lokalnego asystenta nie wymaga wiedzy inżynieryjnej. Możesz wykorzystać sprawdzone, darmowe interfejsy takie jak LM Studio czy Ollama. Instaluje się je podobnie jak zwykłe aplikacje biurowe. Pozwalają na łatwe pobranie gotowego modelu z sieci. Następnie uruchamiają przejrzyste okno czatu bezpośrednio na komputerze pracownika. Zespół zyskuje świetne wsparcie oparte o firmowe pliki (dzięki technologii Local RAG). Zarząd z kolei ma pewność, że dane nie opuszczają dysku twardego.
Lista kontrolna dla managera i działu IT
Skuteczne wdrożenie prywatności danych w AI wymaga też uporządkowania firmowych procedur. Przejdź z działem IT przez poniższe trzy szybkie kroki.
- Odłączcie niekontrolowane narzędzia. Skonfigurujcie zaporę sieciową, aby zablokować pracownikom dostęp do darmowych czatów chmurowych bez umowy (DPA).
- Zbudujcie firmową bazę wiedzy. Przygotujcie bezpieczny katalog z wyselekcjonowaną wiedzą firmową podpiętą do lokalnego asystenta.
- Przeszkolcie zespół. Zaplanujcie krótkie warsztaty z weryfikacji faktów dla zespołu operacyjnego.
Dzięki temu zyskasz pewność, że Twój zespół pracuje szybciej dzięki AI, a firmowe dane pozostają bezpieczne.
Co dalej? Przejdź od słów do czynów
Większość ludzi przeczyta ten artykuł, pokiwa głową i wróci do starych nawyków, improwizując w oknie czatu i tracąc czas na walkę z algorytmem. Ty masz szansę wyprzedzić ich w kilka minut, wprowadzając do swojej pracy sprawdzoną rutynę.
Niezależnie od tego, czy korzystasz z modelu chmurowego, czy bezpiecznego środowiska offline, te precyzyjne polecenia pomogą Ci szybciej realizować codzienne zadania.
Przygotowałem dla Ciebie:
- Protokół Szybkiego Startu — trzy prompty „kopiuj-wklej”: do pisania postów na LinkedIn, obsługi skrzynki mailowej i zamiany chaotycznych notatek w plan działania. Cel: odzysk około godziny pracy już dziś.
- Skrypt Audytu Czasu — jeden prompt do wklejenia do ChatGPT lub Claude. Dostajesz listę zadań gotowych do automatyzacji, listę tego, czego nie oddawać maszynie, i Quick Wins do wdrożenia w 30 minut.
- Panic Button — pięć komend ratunkowych na wypadek, gdy AI halucynuje fakty, leje wodę, zapętla się w błędzie albo tylko potakuje zamiast krytykować.
Pobierz ten zestaw na start, a co 14 dni na Twoją skrzynkę trafi kolejny, darmowy upgrade Twojego systemu pracy z AI. Zbudowałem to miejsce po to, abyś mógł działać skutecznie na nowym, trudnym rynku.
Źródła i dalsza lektura:
Opinion 28/2024 on certain data protection aspects related to the processing of personal data in the context of AI models
Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile
AI literacy, czyli o odpowiedzialnym korzystaniu ze sztucznej inteligencji


Rzetelnie i jasno przedstawione zagadnienie!👍 Podoba mi się jak pokazujesz, że prywatność danych w AI to nie tylko kwestia wyboru odpowiedniego narzędzia, ale przede wszystkim świadomego zarządzania ryzykiem, bezpieczeństwem i kompetencjami zespołu.
Konkretne przykłady oraz lista kroków dla managerów i działów IT sprawiają, że tekst można przełożyć na realne działania w firmie
To bardzo dobry materiał dla każdego, kto chce korzystać z AI, nie rezygnując przy tym z kontroli nad poufnymi danymi. Dzięki 🙂
.
Dzięki wielkie za ten komentarz! 🙂 Bardzo się cieszę, że to podejście do prywatności tak mocno do Ciebie trafiło. Masz 100% racji – bezpieczne AI w firmie to nie jest kwestia jednego „magicznego” programu, ale wypracowania dobrych nawyków i świadomości w całym zespole. Pozdrawiam Stanisław