
Wyobraź sobie niedzielny wieczór. Ambitny analityk finansowy w Twojej firmie kończy przygotowywać strategię rozwoju na kolejny kwartał. Dokument jest potężny – zawiera surowe zestawienia kosztów, marże, plany fuzji oraz utajnione cenniki dla kluczowych kontrahentów.
Chcąc zabłysnąć przed zarządem na poniedziałkowym porannym spotkaniu, analityk postanawia skondensować te dane w czytelną, elegancką prezentację. Kopiuje całą zawartość dokumentu. Wkleja ją do okna darmowego, powszechnie dostępnego czatu AI z poleceniem: „Wyciągnij najważniejsze wnioski i sformatuj jako punkty do slajdów”. Poniedziałkowa prezentacja kończy się spektakularnym sukcesem, a prezes gratuluje zespołowi wizji.
Trzy miesiące później przeżywasz jednak brutalne zderzenie z rzeczywistością. Twój najgroźniejszy konkurent wypuszcza na rynek produkt o identycznej strukturze cenowej. Celuje dokładnie w te nisze, które zidentyfikował Wasz dział analiz. Co się stało? Czy doszło do klasycznego cyberataku? Czy ktoś włamał się na Wasze serwery? Nie.
W erze cyfrowej transformacji za wyciek danych sztuczna inteligencja odpowiada bardzo rzadko z powodu ataków hakerskich. Znacznie częściej przyczyną jest ludzki błąd. To zwykła niewiedza, pośpiech i brak elementarnych procedur operacyjnych prowadzą do utraty poufnych informacji. Darmowy model językowy, z którego skorzystał analityk, zgodnie z regulaminem mógł zapisać tę rozmowę. Jeśli nikt nie wyłączył odpowiedniej opcji w ustawieniach, mogła ona trafić do jednego z kolejnych, zbiorczych cykli douczania modelu.
To nie dzieje się od razu ani z pojedynczego wklejenia. Model nie „cytuje” potem Waszego dokumentu słowo w słowo temu, kto o niego zapyta. Efekt bywa jednak równie dotkliwy. Kilka miesięcy później analityk konkurencji zadawał temu samemu modelowi pytania o kierunki rozwoju Waszej niszy rynkowej. Odpowiedzi zaczęły niepokojąco trafnie pokrywać się z logiką Waszej strategii cenowej. Nie dlatego, że algorytm zacytował Wasz dokument, lecz dlatego, że wchłonął zawarte w nim wzorce i sposób myślenia. To wystarczyło, by Wasza przewaga przestała być wyłącznie Wasza.
Spis treści
Dlaczego wyciek danych a sztuczna inteligencja to realne ryzyko biznesowe
Jako audytor ryzyka operacyjnego nie możesz patrzeć na technologię przez pryzmat hurraoptymizmu. Twoim zadaniem jest chłodna kalkulacja zagrożeń i budowanie szczelnych systemów obronnych. Wdrażanie asystentów AI w biurze bez precyzyjnego zarządzania informacją (data governance) to jak zostawienie otwartych drzwi do skarbca. Liczysz tylko na to, że nikt do niego nie zajrzy.
Wyciek danych a sztuczna inteligencja: co naprawdę dzieje się z Twoimi danymi w publicznym modelu?

Większość pracowników biurowych traktuje okno czatu AI jak zaawansowaną wyszukiwarkę internetową. Sądzą, że wpisany tam tekst znika natychmiast po zamknięciu karty w przeglądarce. To fundamentalny błąd, który generuje gigantyczne ryzyko. Kiedy korzystasz z darmowych, konsumenckich wersji narzędzi generatywnej AI, stajesz się nie klientem, ale dostawcą paliwa.
Surowe dane wklejane do okna darmowego czatu trafiają na serwery dostawcy technologii. Tam są zapisywane i analizowane, między innymi pod kątem nadużyć. Jeśli regulamin na to pozwala, a Ty nie zmieniłeś ustawień prywatności, mogą trafić do puli danych. Ta pula bywa wykorzystywana w kolejnych, okresowych cyklach trenowania modelu. To proces zbiorczy i rozłożony w czasie, a nie natychmiastowa nauka z jednej rozmowy. Nie zmienia to jednak głównego ryzyka.
Raz wysłany raport finansowy, mail marketingowy czy fragment kodu źródłowego przestaje być wyłącznie pod Twoją kontrolą. Jego wzorce i logika mogą w niektórych modelach realnie wpłynąć na przyszłe odpowiedzi algorytmu. Nie bez powodu OWASP ujęła to zjawisko w swoim rankingu ryzyk. To organizacja tworząca jedne z najbardziej uznanych na świecie standardów bezpieczeństwa aplikacji. Niekontrolowane ujawnienie poufnych informacji (Sensitive Information Disclosure) to jedno z zagrożeń LLM wskazanych w tym rankingu (OWASP Top 10 dla LLM).
W praktyce audytu ryzyka operacyjnego to zjawisko nazywamy „utratą suwerenności nad informacją”. W momencie kliknięcia przycisku „Wyślij” Twoja unikalna przewaga rynkowa przestaje być wyłącznie Twoją własnością. Trafia na serwery, których nie kontrolujesz, i zależy już od polityki prywatności dostawcy, a nie Twoich wewnętrznych procedur. Nawet jeśli model nigdy nie odtworzy Twojego dokumentu wprost, liczy się sama utrata kontroli. Nie wiesz już dokładnie, gdzie przechowywana jest informacja i kto – teoretycznie, w tym Twoja bezpośrednia konkurencja – może mieć do niej dostęp. To wystarczy, by uznać ją za realnie zagrożoną.
Wyciek danych – sztuczna inteligencja a architektura narzędzi: Konsumencki SaaS vs. Komercyjne API
Jako osoba odpowiedzialna za procesy biznesowe musisz postawić wyraźną barierę technologiczną i prawną między dwoma światami wdrożeń AI. Zrozumienie tej różnicy to najważniejszy element Twojego firmowego pasa bezpieczeństwa.
- Środowiska konsumenckie (Free/Plus Tiers): To darmowe lub tanie subskrypcje przeznaczone dla użytkowników indywidualnych. Ich regulaminy niemal zawsze zawierają zapisy o prawie producenta do wykorzystywania historii czatów do ulepszania usług. Dokładny zakres zależy jednak od dostawcy, planu i ustawień prywatności — warto to zweryfikować w aktualnym regulaminie danego narzędzia.
Część dostawców daje możliwość ręcznego wyłączenia udostępniania danych do treningu. W darmowych planach ta opcja bywa jednak nieaktywna, dopóki użytkownik sam jej nie włączy — a w praktyce mało kto to robi. To tutaj zjawisko takie jak wyciek danych rejestruje się najczęściej. Używanie tych wersji do analizy dokumentów firmowych powinno być w Twojej organizacji kategorycznie zakazane. - Środowiska biznesowe (Enterprise SLA / Dedykowane API): To rozwiązania komercyjne, w których firma płaci za realne zużycie zasobów lub dedykowane licencje stanowiskowe dla przedsiębiorstw.
W umowach typu Enterprise dostawcy technologii domyślnie wyłączają wykorzystywanie danych klienta do trenowania modeli publicznych i zapewniają jego logiczną izolację od innych klientów. Taką politykę potwierdzają np. warunki korzystania z wersji biznesowych czołowych dostawców (polityka prywatności OpenAI dla Enterprise).
Twoim zadaniem jako managera jest bezwzględne przeniesienie całego zespołu na licencje biznesowe. Alternatywą jest wdrożenie wewnętrznych interfejsów, które łączą się z modelami za pomocą bezpiecznych kluczy API. Dopiero wtedy zyskujesz pewność, że wklejane raporty finansowe są zamknięte wewnątrz bezpiecznego, cyfrowego silosu.
Klasyfikacja informacji w biurze: Wprowadzenie zasad Data Governance

Samo wykupienie bezpiecznych licencji to jednak za mało. Ludzka natura zawsze szuka dróg na skróty, a zmęczony pracownik pod presją czasu i tak może popełnić błąd. Dlatego musisz zorganizować rygorystyczny przepływ informacji w biurze, wprowadzając zasady Data Governance (ładu danych). Warto oprzeć je na uznanych ramach zarządzania ryzykiem, takich jak NIST AI Risk Management Framework oraz jego profil dla generatywnej AI, NIST AI 600-1 z 2024 roku, który wciąż pozostaje aktualnym punktem odniesienia w zarządzaniu ryzykiem generatywnej AI.
Proponuję wdrożenie trójstopniowej klasyfikacji danych pod kątem ich interakcji ze sztuczną inteligencją. Każdy pracownik w zespole musi intuicyjnie wiedzieć, z jakim typem informacji pracuje i na co pozwala mu wewnętrzna procedura.
Tabela 1: Matryca Przepływu Danych i Poziomów Bezpieczeństwa AI
| Klasa informacji w firmie | Przykłady dokumentów | Czy można przetwarzać w AI? | Wymagany standard zabezpieczeń |
|---|---|---|---|
| Poziom 1: Publiczne | Posty na bloga, ogólne oferty marketingowe, opisy produktów. | TAK (Pełna swoboda) | Dowolne narzędzie zatwierdzone przez firmę, dopuszczalne wersje standardowe. |
| Poziom 2: Wewnętrzne | Notatki ze spotkań, ogólne procedury, maile operacyjne zespołów. | TAK (Warunkowo) | Wyłącznie narzędzia z licencją Enterprise SLA lub firmowe API. Bezwzględny zakaz wersji darmowych. |
| Poziom 3: Poufne / Krytyczne | Raporty finansowe, kody źródłowe, bazy danych klientów (RODO), umowy prawne. | KATEGORYCZNY ZAKAZ* | Chyba że firma dysponuje w pełni lokalnym modelem (On-Premise) działającym offline w zamkniętej sieci. |
Dzięki tej prostej strukturze eliminujesz paraliż decyzyjny u pracowników. Zasada staje się jasna: im cenniejsza informacja, tym krótsza smycz, na której trzymamy algorytmy.
Techniki osłony danych: Anonimizacja i Data Masking przed wysłaniem zapytania
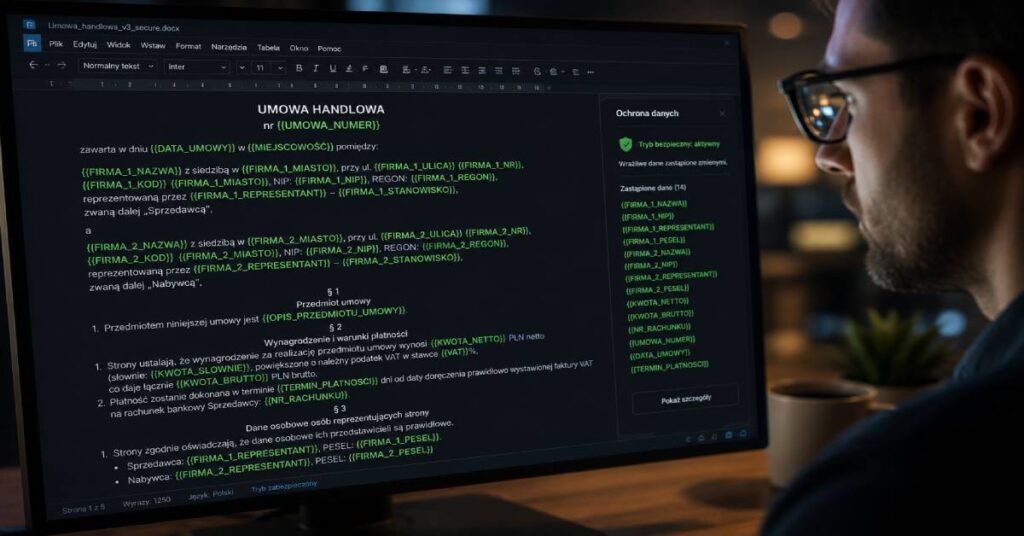
Co zrobić, gdy pracownik musi przealizować umowę prawną lub wyciągnąć wnioski z bazy danych, a firma korzysta z modeli chmurowych? Tutaj wkracza procedura Data Masking (maskowania danych) oraz bezwzględna anonimizacja.
Pracownicy muszą zostać przeszkoleni z techniki „szablonowania promptów”. Zanim dokument trafi do okna bezpiecznego czatu Enterprise, trzeba go najpierw oczyścić.
Człowiek ręcznie lub za pomocą prostych wewnętrznych filtrów podmienia dane krytyczne na zmienne fikcyjne. Zamiast wpisywać: „Przeanalizuj umowę między Spółką ACME z Warszawy a Janem Kowalskim na kwotę 500 000 zł”, warto przygotować bezpieczny szablon. Pracownik przygotowuje wtedy tekst: „Przeanalizuj umowę między Spółką X z Miasta Y a Kontrahentem Z na kwotę P”.
Dla zaawansowanego modelu językowego struktura logiczna oraz sens prawny dokumentu pozostają niezmienione. AI bezbłędnie wskaże luki w umowie czy niekorzystne zapisy windykacyjne. Nawet w przypadku błędu infrastrukturalnego na serwery zewnętrzne nie wyciekną realne nazwy handlowe ani kwoty kontraktów. Uczymy algorytm rozumieć strukturę, nie pozwalając mu poznać naszych realnych tajemnic.
Praktyczna Checklista Bezpieczeństwa Informacji dla Managera i Audytora
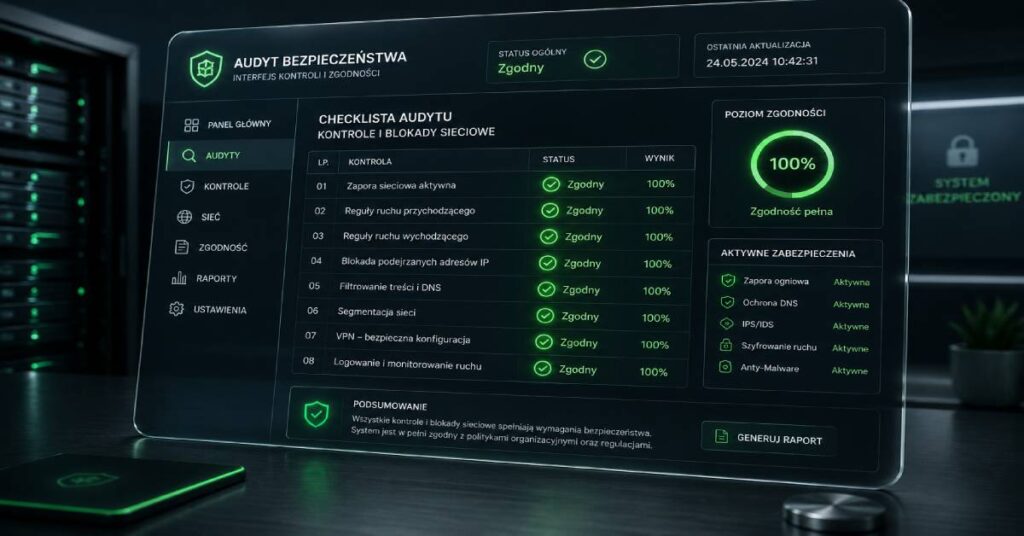
Aby ułatwić Ci wdrożenie tych standardów w Twojej organizacji, przygotowałem konkretną checklistę operacyjną. Przejdź przez te punkty wspólnie z kierownikami działów, aby uszczelnić przepływ danych przed końcem tego miesiąca:
- [ ] Audyt Technologiczny (Blokada darmowych wersji): Wprowadź na poziomie firmowej sieci (zapory sieciowej/firewalla) blokadę dostępu do darmowych, konsumenckich platform AI. Chodzi o te, które wykorzystują dane użytkowników do trenowania modeli.
- [ ] Wdrożenie Umów Enterprise: Zastąp rozproszone, prywatne subskrypcje pracowników centralnym, kontrolowanym przez firmę systemem z gwarancją niezależności danych (SLA).
- [ ] Wprowadzenie Rejestru Zasobów AI: Stwórz dokument, w którym każdy dział zgłasza, do jakich procesów (np. rekrutacja, copywriting, analiza danych) używa algorytmów i jakie dane tam wprowadza.
- [ ] Trening z Higieny Promptów: Przeprowadź praktyczne warsztaty dla zespołu z zasad anonimizacji i maskowania danych przed podpięciem ich pod asystentów AI.
- [ ] Procedura Panic Button (Reakcja na incydent): Przygotuj jasną ścieżkę raportowania: co ma zrobić pracownik, który zorientuje się, że omyłkowo wkleił poufne dane finansowe do publicznego bota? (Kto kontaktuje się z supportem dostawcy, jak usunąć historię, jak zabezpieczyć logi).
Wprowadzenie tych pięciu punktów zmienia podejście Twojej firmy do innowacji z „dzikiego zachodu” w bezpieczną, rygorystycznie kontrolowaną operację biznesową.
Podsumowanie: Pas bezpieczeństwa, który pozwala jechać szybciej
Zarządzanie ryzykiem w dobie sztucznej inteligencji — i realne ograniczenie ryzyka utraty kontroli nad firmowymi danymi w rękach AI — nie polega na budowaniu murów i zakazywaniu pracownikom korzystania z nowoczesnych narzędzi. Taka strategia jest skazana na porażkę. Pracownicy i tak będą używać AI potajemnie (Shadow AI), generując jeszcze większe zagrożenie dla firmy. Rola audytora operacyjnego i managera polega na stworzeniu bezpiecznego pasa transmisyjnego.
Wdrożenie jasnych zasad data governance, zabezpieczenie umów typu Enterprise oraz ciągła edukacja zespołu z higieny cyfrowej – to inwestycja. Zwraca się niemal natychmiast.
Dając swoim ludziom bezpieczne, odizolowane środowiska do pracy z algorytmami, zdejmujesz z nich paraliżujący strach przed popełnieniem błędu. Bezpieczna firma to firma, która może wdrażać innowacje z maksymalną prędkością. Wie, że jej fundamenty, sekrety handlowe i unikalne plany biznesowe chroni przed wzrokiem konkurencji potężna tarcza compliance.
Co dalej? Przejdź od słów do czynów”
Większość ludzi przeczyta ten artykuł, pokiwa głową i wróci do starych nawyków, improwizując w oknie czatu i tracąc czas na poprawianie halucynacji bota. Ty masz szansę wyprzedzić ich w kilka minut, zamieniając wiedzę w bezpieczną, codzienną rutynę. Zamiast zgadywać, które zadania warto delegować AI i jak utrzymać jakość odpowiedzi, skorzystaj z poleceń, które od razu uporządkują Twoją pracę.
Przygotowałem dla Ciebie:
- Protokół Szybkiego Startu — trzy prompty „kopiuj-wklej”: do pisania postów na LinkedIn, obsługi skrzynki mailowej i zamiany chaotycznych notatek w plan działania. Cel: odzysk około godziny pracy już dziś.
- Skrypt Audytu Czasu — jeden prompt do wklejenia do ChatGPT lub Claude. Dostajesz listę zadań gotowych do automatyzacji, listę tego, czego nie oddawać maszynie, i Quick Wins do wdrożenia w 30 minut.
- Panic Button — pięć komend ratunkowych na wypadek, gdy AI halucynuje fakty, leje wodę, zapętla się w błędzie albo tylko potakuje zamiast krytykować.
Pobierz ten zestaw na start, a co 14 dni na Twoją skrzynkę trafi kolejny, darmowy upgrade Twojego systemu pracy z AI. Zbudowałem to miejsce po to, abyś mógł działać skutecznie na nowym, trudnym rynku.
Źródła i dalsza lektura:
OWASP Top 10 for Large Language Model Applications
Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile
Prywatność przedsiębiorstw w OpenAI


Polecam! Bardzo praktyczne spojrzenie na temat 👍Klasyfikacja informacji, anonimizacja danych, odpowiednie licencje oraz szkolenie pracowników to konkretne rozwiązania, które każda firma może wdrożyć.
Bezpieczeństwo danych przy korzystaniu z AI nie powinno oznaczać rezygnacji z nowych technologii, ale świadome ustalenie zasad ich wykorzystania.
To bardzo dobry materiał dla firm, które chcą korzystać z możliwości AI, jednocześnie chroniąc swoje know-how i poufne informacje. 🙂
Dzięki za ten komentarz! 🙂 Bardzo się cieszę, że to podejście do bezpieczeństwa tak do Ciebie trafiło.
Masz 100% racji – chronienie know-how nie musi oznaczać zamykania się na technologię, bo wystarczy ustalić mądre reguły gry. Anonimizacja czy jasne licencje działają w firmie jak pasy bezpieczeństwa: pozwalają jechać szybciej i pewniej, zamiast stać w miejscu z lęku przed ryzykiem. Pozdrawiam Stanisław