
Scenariusz, który boleśnie powtarza się w wielu firmach: magazyn zaczyna właśnie przyjmować pierwsze dostawy towaru, gdy nagle serwery uginają się pod ciężarem zaledwie jednej operacji. Ekrany zamarzają, system bezlitośnie zwraca błąd 504, a reszta zespołu w ułamku sekundy traci dostęp do bazy. Kierowcy ciężarówek blokują bramę wjazdową do firmy. Powód? Zewnętrzny software house podłączył model językowy do bazy SQL z 2012 roku.
Warstwa integracyjna pozwoliła algorytmowi generować zapytania bez żadnych limitów czasu, liczby pobieranych rekordów i zakresu dat. Wystarczyło jedno analityczne polecenie. Zapytanie przeczesujące dziesięć lat faktur naraz zużyło znaczną część CPU, pamięci i zasobów dyskowych serwera.
Prawidłowo zaplanowana integracja AI z systemami typu legacy polega na mądrym łączeniu elastyczności nowoczesnych modeli z żelazną stabilnością starych baz danych, co może istotnie ograniczyć ryzyko podobnych problemów i przestojów.
Spis treści
Czy stary ERP trzeba wymienić, aby wdrożyć innowacje?
Wielu dostawców oprogramowania przekonuje zarządy firm, że jedyną drogą jest natychmiastowa wymiana systemu ERP na nową platformę chmurową. Oferty modernizacyjne opiewają przy tym najczęściej na wysokie kwoty i zmuszają organizację do trudnej restrukturyzacji.
Złudna obietnica kosztownej migracji w chmurę
Pełna migracja bywa oczywiście uzasadniona biznesowo. Dzieje się tak na przykład, gdy producent ostatecznie wycofał oficjalne wsparcie techniczne dla systemu. Kolejnym powodem jest brak spełniania aktualnych wymogów bezpieczeństwa. Zanim jednak podejmiesz taką decyzję, rzetelnie porównaj koszt budowy interfejsu z kosztem całkowitej migracji. Modernizacja firmy nie zawsze wymaga wymiany działającego kodu.
Prawdziwa rola warstw pośrednich (Middleware)
Twój stary system księgowy ma ogromną zaletę organizacyjną. Został sprawdzony w codziennej pracy i jest doskonale znany pracownikom. Sztuka zarządzania projektami polega na tworzeniu bezpiecznych warstw pośrednich. Modele językowe nie muszą mieć bezpośredniego dostępu do wnętrza programu ERP. Zamiast tego udostępniasz im kanał wymiany informacji przez API, dzięki czemu skutecznie chronisz fundamenty przed awariami.
Problem wąskich gardeł i paraliż zapytań SQL
Stare bazy danych projektowano z myślą o prostych i szybkich operacjach w firmie. Należą do nich dopisywanie nowego rekordu lub pobieranie bieżącego stanu magazynowego. Nowoczesna analityka ma tymczasem znacznie szersze wymagania zasobowe.
Różnica między odczytem a prawem do zapisu
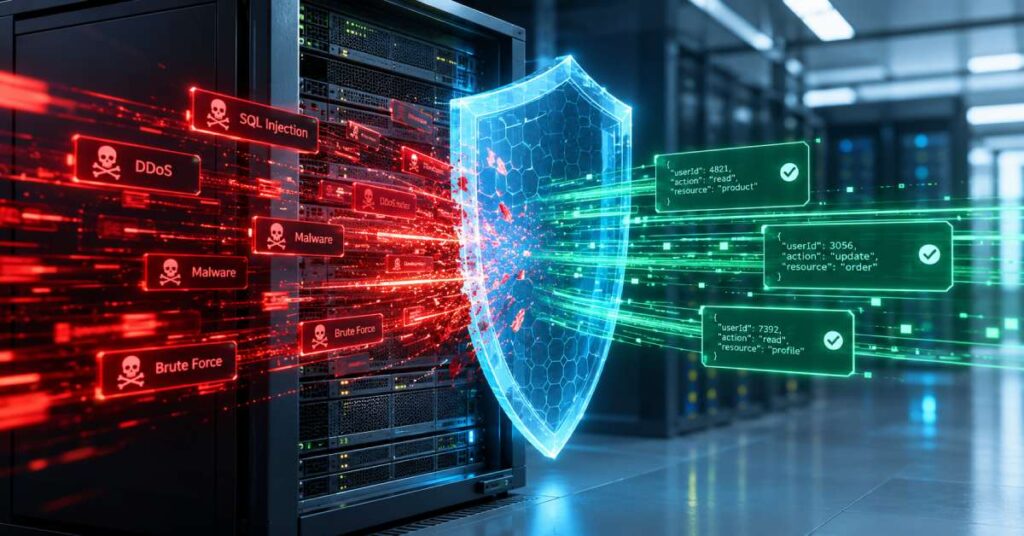
Kiedy oprogramowanie integracyjne pozwoli modelowi samodzielnie tworzyć dowolne zapytania, zwiększasz ryzyko przeciążenia bazy i niedostępności części funkcji. Pojedyncze zapytanie potrafi zająć większość dostępnych zasobów serwera. W efekcie po prostu odcina dostęp pozostałym użytkownikom magazynu. Dlatego potrzebujesz ograniczonej listy funkcji, walidacji parametrów, limitów czasu i kontroli uprawnień.
Dług technologiczny jako ukryta pułapka
Przez lata funkcjonowania w starszych systemach nawarstwiają się niestandardowe modyfikacje. Zanim pozwolisz modelom analizować te zasoby, powinieneś stworzyć precyzyjną mapę pojęć. Inaczej asystent AI zacznie wyciągać błędne wnioski biznesowe z tabel zasilonych mylącymi nazwami.
Cyfrowy pomost: Jak budować bezpieczną architekturę?
Dobrze zabezpieczona integracja AI z systemami nie polega na burzeniu starych rozwiązań. Chodzi o to, by dostawić do sprawdzonego budynku windę dla nowych technologii, bez naruszania starych fundamentów.
API Wrapper jako Twój cyfrowy konsjerż
Zasada działania API Wrapper opiera się na prostym mechanizmie. Działa to dokładnie tak, jak obsługa konsjerża w luksusowym hotelu. Gość nie wchodzi sam bezpośrednio do hotelowej kuchni. Zamiast tego mówi pracownikowi, czego w danej chwili potrzebuje. Konsjerż idzie na zaplecze, pobiera bezpiecznie produkt i podaje go klientowi. Tak samo działa poprawnie zaprojektowana warstwa integracyjna dla bazy danych w przedsiębiorstwie.
Bezpieczny tłumacz poleceń biznesowych
Aplikacja pośrednicząca dysponuje zestawem ściśle zdefiniowanych funkcji odczytu. Może sprawdzić na przykład stan konkretnego indeksu towarowego albo status pojedynczej faktury klienta. Zamiast wpuszczać model do wrażliwych tabel produkcyjnych, tłumacz przekłada język naturalny na zatwierdzone z góry procedury. Następnie oddaje asystentowi tylko uporządkowane informacje.
Separacja środowisk i wydzielona kopia analityczna
W przypadku cięższych analiz asystenta warto podłączyć do repliki lub wydzielonej kopii analitycznej, aby ograniczyć obciążenie bazy produkcyjnej. Dobrą praktyką jest wdrożenie kopii z jasno określonym, akceptowalnym opóźnieniem synchronizacji danych. Nocna kopia świetnie sprawdzi się przy raportowaniu kwartalnym dla zarządu. Nie będzie ona jednak odpowiednia w naglących pytaniach o bieżącą dostępność towaru w sklepie w środku dnia.
O co zapytać software house przed podpisaniem umowy?
Rozmowy z firmami wdrożeniowymi bywają nierzadko wyzwaniem dla decydentów nietechnicznych. Niekiedy wykonawca celowo używa zawiłego, technicznego żargonu w celu ukrycia luki w doświadczeniu. Jako osoba odpowiedzialna nie musisz jednak znać składni programowania serwerowego.
Pięć pytań weryfikujących dostawcę IT
Właściwie zaplanowana integracja AI z systemami opiera się zawsze na odpowiednim partnerze technologicznym. Zanim podpiszesz kontrakt, zapytaj otwarcie o izolację. W jaki sposób programiści zamierzają odseparować zapytania asystenta od bazy produkcyjnej — na poziomie sieci, aplikacji i uprawnień? Jakie mechanizmy buforowania (cache) planują uruchomić? Jakie reguły zabezpieczą serwer w przypadku pętli bota? Gdzie wędrują dane prywatne i jak wygląda plan awaryjnego odcięcia?
Gwarancja ciągłości działania (SLA) i punkty odniesienia
Wymuś zapisanie w nowym kontrakcie mierzalnych wskaźników SLA. Oprzyj je na jasno zdefiniowanych metrykach: czasie odpowiedzi, liczbie błędów, dostępności usługi i obciążeniu systemu, mierzonych względem ustalonego punktu odniesienia sprzed wdrożenia. Zabezpiecza to Twój operacyjny budżet przed ryzykiem finansowania nieustannych poprawek koderskich.
Przekazanie dokumentacji i awaryjne odcięcie
Nigdy nie akceptuj w firmie architektury typu „czarna skrzynka”. Twoja firma musi finalnie otrzymać kompletną dokumentację zbudowanego interfejsu API. Ponadto potrzebny jest Wam administracyjny dostęp do bramy sieciowej. Chodzi o posiadanie mechanizmu natychmiastowego odcięcia bota od systemów wewnętrznych, API i źródeł danych.
Żelazne zasady bezpieczeństwa dla programistów
Kiedy ruszą prace deweloperskie, Twoim głównym zadaniem staje się egzekwowanie dobrych standardów w kodzie. Programiści nierzadko skupiają się bowiem po prostu na szybkości działania stworzonego interfejsu. Ochrona poufnych informacji spada wówczas niestety na boczny tor.
Dostęp wyłącznie do odczytu (Read-Only By Default)
Domyślnie blokuj w kodzie operacje zapisu. Jeżeli docelowo asystent AI ma tworzyć zamówienia lub zmieniać statusy, powinno się to odbywać wyłącznie przez odrębne, ograniczone funkcje. Wymagaj od pracownika dodatkowego kliknięcia autoryzacyjnego przed każdą operacją, która niesie za sobą skutki finansowe w ERP.
Prompt injection: polecenie ukryte w danych
Złośliwa instrukcja wcale nie musi pochodzić bezpośrednio z samego czatu. Może znaleźć się w e-mailu od klienta, w opisie produktu lub załączonym pliku PDF. Jeżeli aplikacja nie oddziela danych od poleceń, model może potraktować taką treść jak instrukcję. Dlatego lista dozwolonych funkcji jest jednym z najważniejszych zabezpieczeń. Powinna sprawnie działać razem z ograniczonymi uprawnieniami, walidacją parametrów i monitoringiem.
Dynamiczne maskowanie informacji (Data Masking)
Warstwa pośrednia powinna maskować lub pseudonimizować dane osobowe — na przykład PESEL, nazwiska, adresy e-mail, numery telefonów lub identyfikatory klienta — zanim przekaże kontekst do modelu. Zakres pseudonimizacji musi jednak pozwalać wykonać uzasadnione zadanie biznesowe. Co ważne, nie zastępuje to analizy zgodności z RODO, ustalenia podstawy prawnej czy kontroli lokalizacji przetwarzania danych.
Limity czasu, danych i zapytań
Każde wywołanie bazy powinno mieć limit czasu, maksymalną liczbę pobieranych rekordów i — gdy to ma znaczenie — ograniczony zakres dat. Rate limiting chroni system przed lawiną powtarzających się żądań. Ciężkie raporty oraz analizy wieloletnich danych powinny trafiać do kolejki zadań albo do wydzielonej kopii analitycznej, zamiast blokować bieżącą pracę w starym ERP.
Bezpieczne klucze API i rotacja tokenów
Klucze API, hasła systemowe i tokeny dostępu nie powinny być wpisane na stałe w kodzie ani trafiać do repozytorium na Githubie. Przechowuj je w bezpiecznym menedżerze sekretów albo w kontrolowanym mechanizmie zmiennych środowiskowych. Wykorzystuj system z audytem dostępu i możliwością błyskawicznego unieważnienia kluczy po wykryciu incydentu.
Centralny audyt i logowanie w firmie
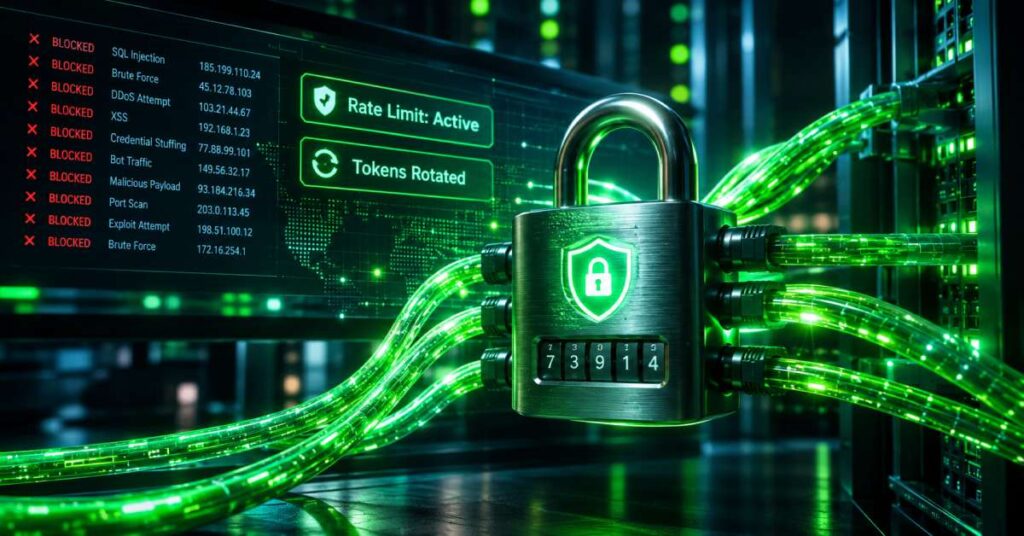
Każda istotna interakcja pomiędzy warstwami jest na bieżąco rejestrowana w logach z określoną retencją. System notuje identyfikator użytkownika, przypisaną rolę, wywołaną funkcję, status autoryzacji oraz dokładny czas zdarzenia. Nie kopiuje się jednak pełnych promptów ani rzeczywistych danych klientów, aby realizować zasadę minimalizacji danych wynikającą z RODO.
Trzy scenariusze wdrożeniowe w polskich firmach
Poniższe trzy przykłady pokazują różne strategie podejścia: modernizację pojedynczych stanowisk, użycie scentralizowanego wariantu oraz wsparcie infolinii. Omawiane tu liczby potraktuj wyłącznie jako edukacyjne, modelowe scenariusze, które nie stanowią udokumentowanych audytów konkretnych wdrożeń.
Scenariusz 1: Hurtownia budowlana i autorski ERP
- Wyzwanie: Dystrybutor miał bazę tysięcy produktów w zamkniętym systemie ERP. Zespół tracił czas na ręczne sprawdzanie stanów magazynowych, a migracja systemu została wyceniona znacznie powyżej budżetu firmy.
- Co zrobiono: Zespół techniczny wdrożył bezpieczny wrapper API i cache z określonym czasem ważności danych. W ten sposób asystent otrzymał dostęp wyłącznie do funkcji sprawdzania dostępności i lokalizacji towaru.
- Efekt: Handlowcy mogą szybciej znaleźć dany towar na telefonie. Informacje o indywidualnych cenach i przyznanych rabatach nadal są jednak sprawdzane według twardych reguł firmy, przed przekazaniem szczegółowej oferty stałemu klientowi.
Scenariusz 2: Operator medyczny i regional CRM
- Wyzwanie: Sieć mniejszych przychodni korzystała z oprogramowania do rejestracji. Konsultanci operacyjni spędzali mnóstwo czasu na sprawdzaniu danych rezerwacyjnych na powolnych interfejsach.
- Co zrobiono: Wdrożono warstwę middleware, która przekazuje asystentowi wyłącznie ograniczony, spseudonimizowany zakres danych administracyjnych. Wykluczono z tego ściśle informacje medyczne o przebiegu leczenia.
- Efekt: Asystent pokazuje konsultantowi terminy dostępne zgodnie z regułami rejestracji. Konsultant samodzielnie potwierdza wybór i zapis pacjenta w systemie. Narzędzie nie diagnozuje i w żadnym wypadku nie zastępuje żywego personelu medycznego.
Scenariusz 3: Sieć detaliczna i system reklamacji
- Wyzwanie: Średniej wielkości sklep e-commerce regularnie odnotowywał opóźnienia i pomyłki w klasyfikowaniu spływających wniosków reklamacyjnych od konsumentów.
- Co zrobiono: Wdrożono rozwiązanie technologiczne bezpiecznie integrujące główną skrzynkę pocztową ze starszym systemem ERP. Wszystko przeprowadzono przez zamknięte kanały wyizolowanego środowiskowo API.
- Efekt: System klasyfikuje wiadomości i przygotowuje dla operatora propozycję przypisanej kategorii reklamacji. Nietypowe, niepewne lub trudne przypadki zawsze trafiają do pracownika. Automatyczna klasyfikacja nie oznacza automatycznego uznania roszczenia ani samodzielnego wysłania ostatecznej decyzji do klienta.
Praktyczna checklista kontrolna dla menedżera IT
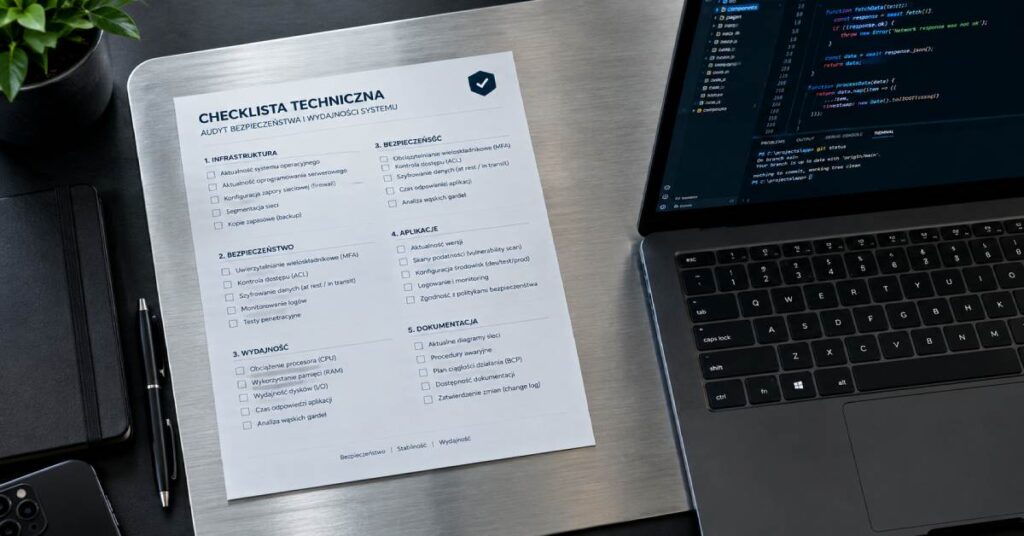
Aby ułatwić Ci sprawne, techniczne przeprowadzenie projektu w firmie, przygotowałem tę zwięzłą listę. Zanim planowana integracja AI z systemami wejdzie u Was w życie, skonsultuj poszczególne zadania z deweloperami.
- Zdefiniuj źródła danych oraz dozwolone funkcje. Wyznacz konkretnie bezpieczne ramy pobierania danych. Projektuj to jako usługę odpytywania, a nie otwarty plac zabaw dla bota.
- Stwórz odizolowane środowisko weryfikacyjne dla testerów. Domyślnie używaj danych syntetycznych. Jeśli użycie danych produkcyjnych jest konieczne, ogranicz ich zakres, pseudonimizuj je, kontroluj dostęp i solidnie udokumentuj uzasadnienie. Nie kopiuj pełnej bazy klientów bez mocnego uzasadnienia biznesowego.
- Wymuś poprawną architekturę wrappera w projekcie. Zablokuj pisemnie ryzykowne, bezpośrednie podłączenia botów wprost do docelowej, produkcyjnej bazy danych (wymagaj Read-Only).
- Zmapuj i ogranicz uprawnienia dla ról. Odrzuć domyślne używanie konta ze swobodnym statusem administracyjnym (master account), by skutecznie ograniczyć zasięg ewentualnej awarii.
- Skonfiguruj limity zapytań (Throttling). Zabezpiecz wyeksploatowany serwer ERP przed przeciążeniem wywołanym przez pętlę logiczną zapytania, nakładając fizyczny limit na przepustowość.
- Przeprowadź testy obciążenia i bezpieczeństwa. Sprawdź działanie systemu przy wielu jednoczesnych zapytaniach. Przetestuj także próby prompt injection, przekroczenia uprawnień i odmowę dostępu do chronionych danych.
- Wprowadź wymóg ostatecznego zatwierdzania. Wymagaj od pracownika dodatkowego kliknięcia autoryzacyjnego przed każdą operacją, która niesie za sobą skutki finansowe w ERP.
- Przetestuj procedurę awaryjną (Panic Button). Przetestuj regularnie, czy wyznaczona do tego osoba potrafi szybko uruchomić procedurę odcięcia serwisu. Obejmuje to zablokowanie tras w API lub wyłączenie poświadczeń.
Podsumowanie: Zbuduj solidny most zamiast rewolucji
Modernizacja firmy nie zawsze wymaga wymiany starego, używanego systemu ERP. Dojrzałość technologiczna polega raczej na bezpiecznym łączeniu wieloletnich, stabilnych fundamentów z nowymi interfejsami. Dobrze zaprojektowana integracja API może przynieść korzyści biznesowe szybciej i przy niższym poziomie ryzyka, niż całkowita migracja całej floty. Przy odpowiednim zabezpieczeniu zyskuje na tym płynność procesu oraz personel obsługujący aplikację.
Rozważnie przemyślana integracja AI z systemami w firmie może skutecznie odciążyć wykwalifikowany zespół. Asystent AI może przyspieszyć wyszukiwanie danych, przygotowanie zestawień dla zarządu i wykonywanie powtarzalnych czynności administracyjnych na infolinii. Najważniejsze jest jednak to, aby pozostawić ostateczną decyzję wyłącznie człowiekowi w sprawach o realnych skutkach biznesowych.
Co dalej? Przejdź od słów do czynów
Większość ludzi przeczyta ten artykuł, pokiwa głową i wróci do starych nawyków, bo planowanie architektury IT bywa przytłaczające. Ty masz szansę wyprzedzić ich w kilka minut, zaczynając od własnego biurka. Zanim zlecisz programistom skomplikowane integracje firmowych baz danych, zbuduj najpierw bezpieczny system dla siebie, wykorzystując gotowe polecenia do szybszej obsługi poczty i planowania zadań. Znajdziesz w nim:
- Protokół Szybkiego Startu — trzy prompty „kopiuj-wklej”: do pisania postów na LinkedIn, obsługi skrzynki mailowej i zamiany chaotycznych notatek w plan działania. Cel: odzysk około godziny pracy już dziś.
- Skrypt Audytu Czasu — jeden prompt do wklejenia do ChatGPT lub Claude. Dostajesz listę zadań gotowych do automatyzacji, listę tego, czego nie oddawać maszynie, i Quick Wins do wdrożenia w 30 minut.
- Panic Button — pięć komend ratunkowych na wypadek, gdy AI halucynuje fakty, leje wodę, zapętla się w błędzie albo tylko potakuje zamiast krytykować.
Pobierz ten zestaw na start, a co 14 dni na Twoją skrzynkę trafi kolejny, darmowy upgrade Twojego systemu pracy z AI. Zbudowałem to miejsce po to, abyś mógł działać skutecznie na nowym, trudnym rynku.
Źródła i dalsza lektura
- OWASP Top 10 for LLM Applications
- NIST AI 600-1 – Generative AI Profile (PDF)
- Opinia EROD 28/2024 w sprawie modeli AI (PDF)


Bardzo dobry i konkretny materiał! 👏💡 Trafnie jest pokazujesz, że integracja AI z ERP czy CRM nie powinna oznaczać bezpośredniego dostępu modelu do produkcyjnej bazy danych. 🔐 Wrapper API, ograniczone uprawnienia, limity zapytań, separacja środowisk i możliwość szybkiego odcięcia to właśnie te elementy, o których łatwo zapomnieć, skupiając się wyłącznie na możliwościach AI.
Praktyczna rada „modernizuj zamiast od razu wymieniać” 🔧➡️🚀 — dobrze zaprojektowana warstwa pośrednia może pozwolić wykorzystać potencjał nowych technologii bez niepotrzebnego ryzyka dla stabilności istniejących systemów. 🛡️
Świetny materiał dla osób, które chcą podejść do integracji AI biznesowo, a nie tylko technologicznie. 👍🤖
Hej.
Dzięki wielkie za tak wnikliwy komentarz! 🙂 Cieszę się, że zwróciłaś uwagę właśnie na to biznesowe, ostrożne podejście do wdrożeń.
W praktyce taka warstwa pośrednia działa jak czujny portier – sprawdza każde zapytanie AI, zanim wpuści je do bazy firmy, dzięki czemu zyskujemy nowoczesne funkcje bez ryzyka wywrócenia działającego biznesu.
Pozdrawiam Stanisław